株取引をリアルタイムで処理する高性能な金融ソフトウェアを構築しているとします。このアプリケーションのサーバーは安全であり、遅延なく大量のリクエストを処理できる必要があります。
ここでリバースプロキシが活躍します。クライアントの身元を制御するフォワードプロキシとは異なり、リバースプロキシはクライアントやインターネット上の他の脅威からサーバーを保護することに重点を置いています。
リバースプロキシとは?
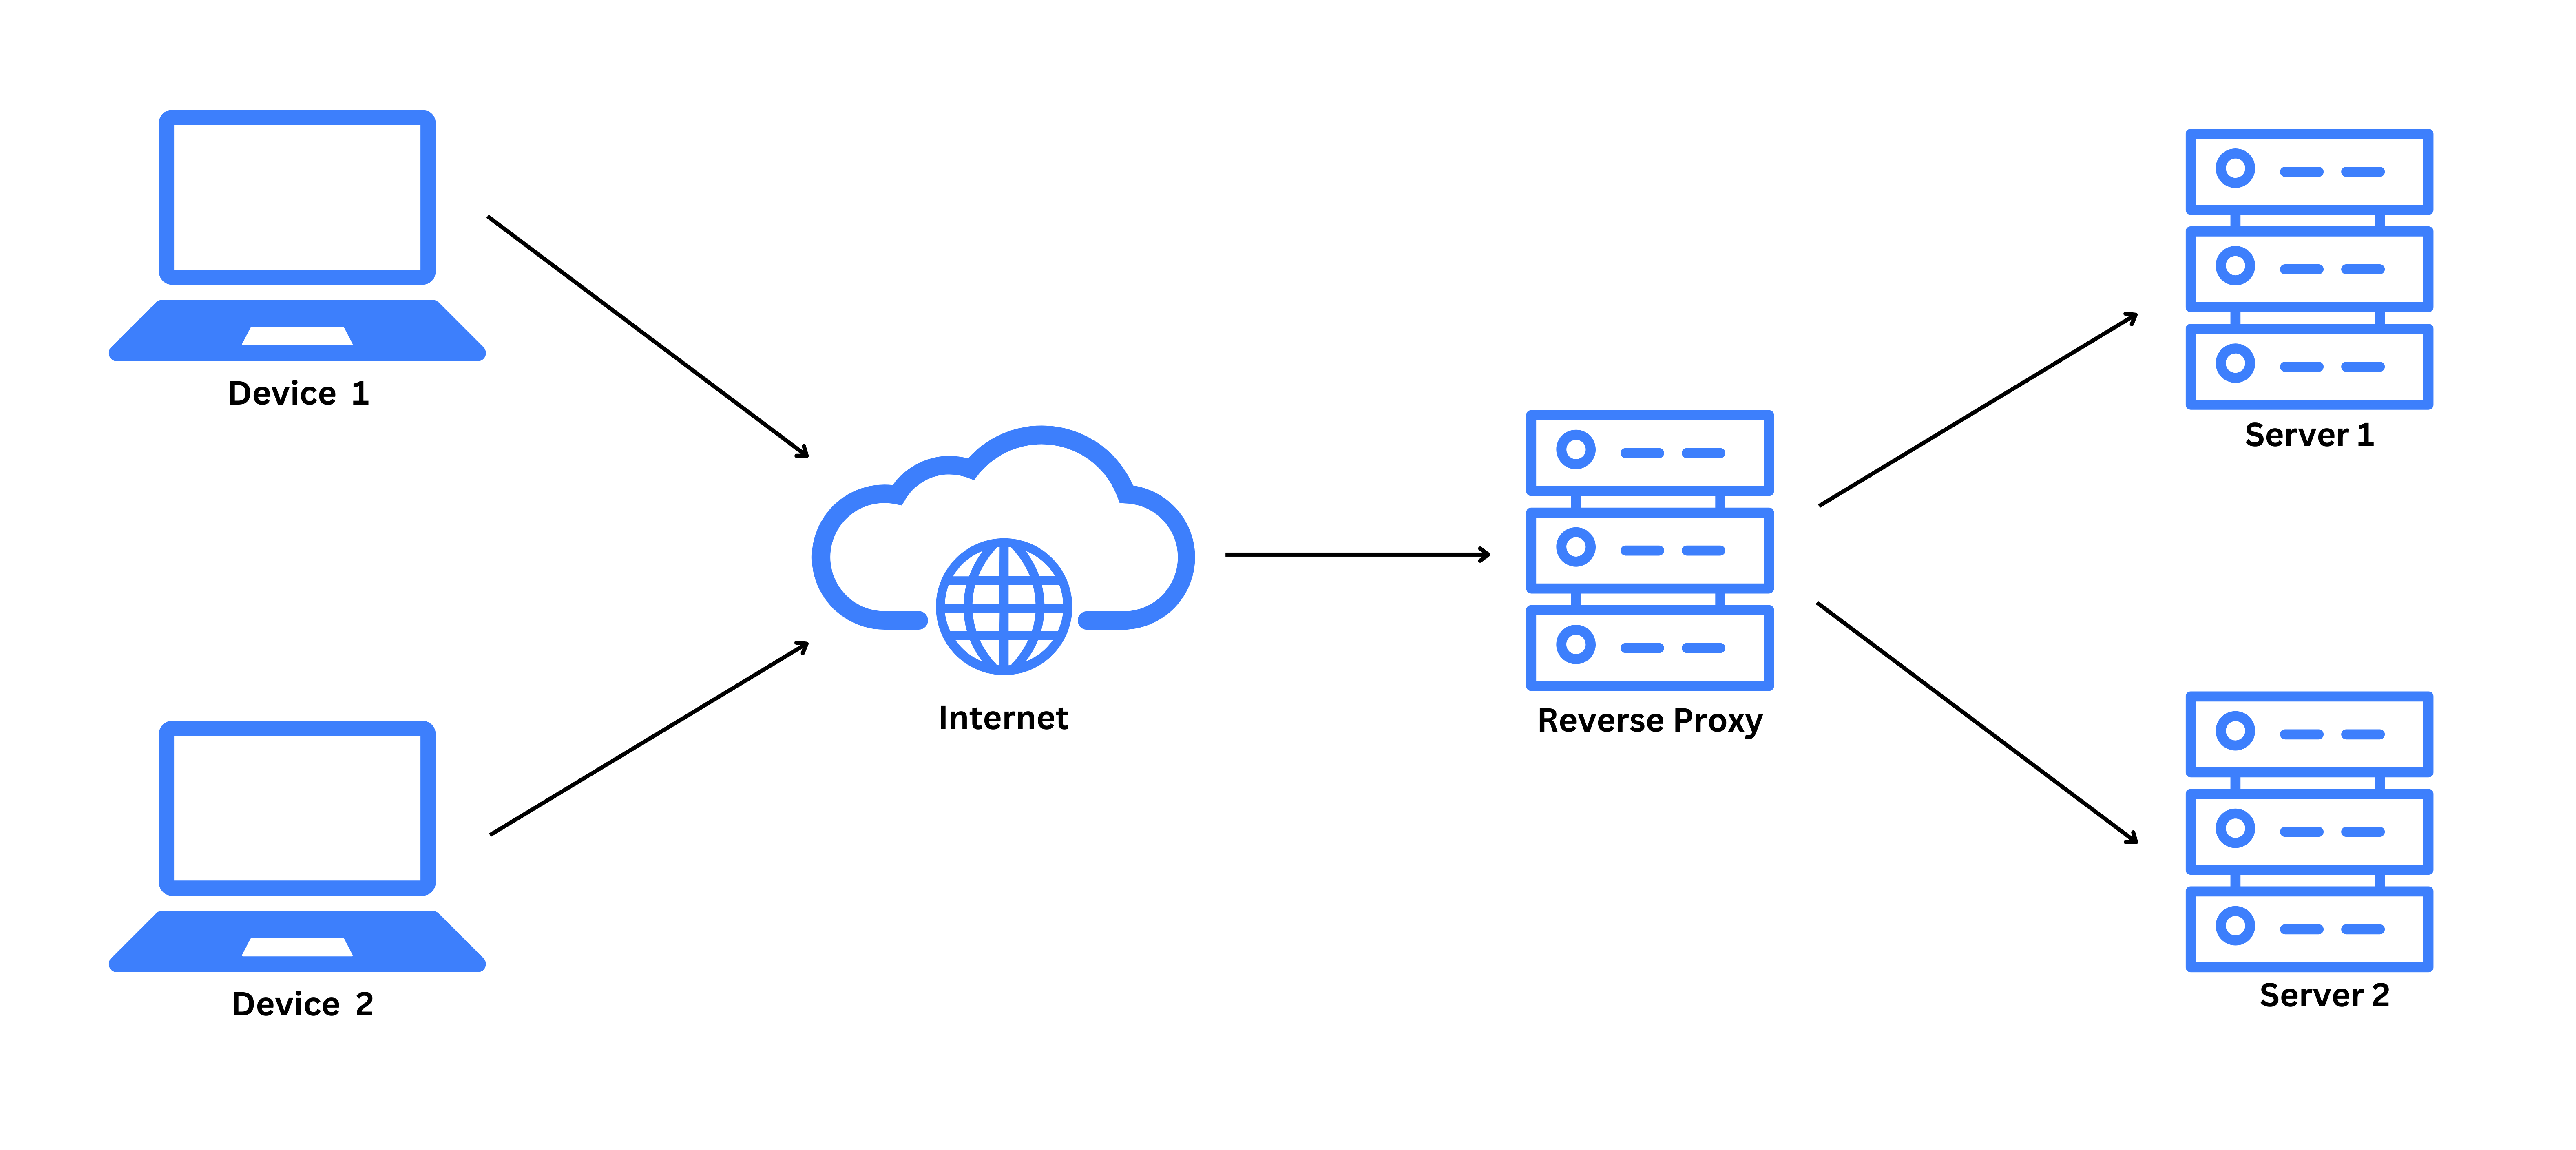
リバースプロキシは、1つまたは複数のウェブサーバーの前面(インターネットとウェブサーバーの間)に配置され、ユーザーからのすべてのリクエストがサーバーに到達する前に傍受するタイプのサーバーです。その主な目的は、ネットワークパフォーマンス、スケーラビリティ、セキュリティを向上させることです。
リバースプロキシはSSLデータ暗号化を管理し、バックエンドサーバーがインターネットから直接アクセスされないようにすることで、堅牢なサーバーセキュリティを提供できます。さらに、複数のサーバー間で受信リクエストを分散させることができ、1台のサーバーに負荷が集中するのを防ぎ、最終的にサーバーパフォーマンスを向上させ、ダウンタイムを最小限に抑えます。
リバースプロキシの仕組み
リバースプロキシをより深く理解するために、その仕組みについて説明します:
- クライアントリクエスト– ユーザーがデバイス1または2を通じてウェブアプリケーションにアクセスを試みます。リクエストはまずインターネットを通過し、プロキシサーバーに到達します。
- リクエスト評価: リバースプロキシはリクエストを評価し、キャッシュからリクエストに応答するか、実際のサーバーリソースに送信するかを判断します。
- バックエンドサーバーとの通信: キャッシュされていない場合、リバースプロキシはサーバー負荷、コンテンツタイプ、または特定のルーティングルールに基づいて、リクエストの処理に最適なバックエンドサーバーを決定します。キャッシュされている場合は、キャッシュを通じて応答を返します。
- リクエスト処理: バックエンドサーバーがリクエストを処理すると、応答をリバースプロキシに送り返します。
- キャッシング: キャッシングが有効になっている場合、リバースプロキシはリソースを通じて生成された応答をキャッシュします。
- 応答配信: リバースプロキシは応答をクライアントに送り返します。
お分かりの通り、このプロセスは従来のフォワードプロキシの動作とは大きく異なります。リバースプロキシサーバーは主に、インターネットのリスクやユーザーからバックエンドサーバーを保護する機能を果たします。
フォワードプロキシ対リバースプロキシ
フォワードプロキシは、ユーザーのマシンとインターネットの間に配置されるタイプのプロキシサーバーです。コンテンツのフィルタリング、匿名性の提供、または制限の回避など、ユーザーの代理として機能します。例えば、学校や職場では、特定のウェブサイトへのアクセスをブロックしたり、オンライン活動を監視したりするためにフォワードプロキシを導入することがあります。
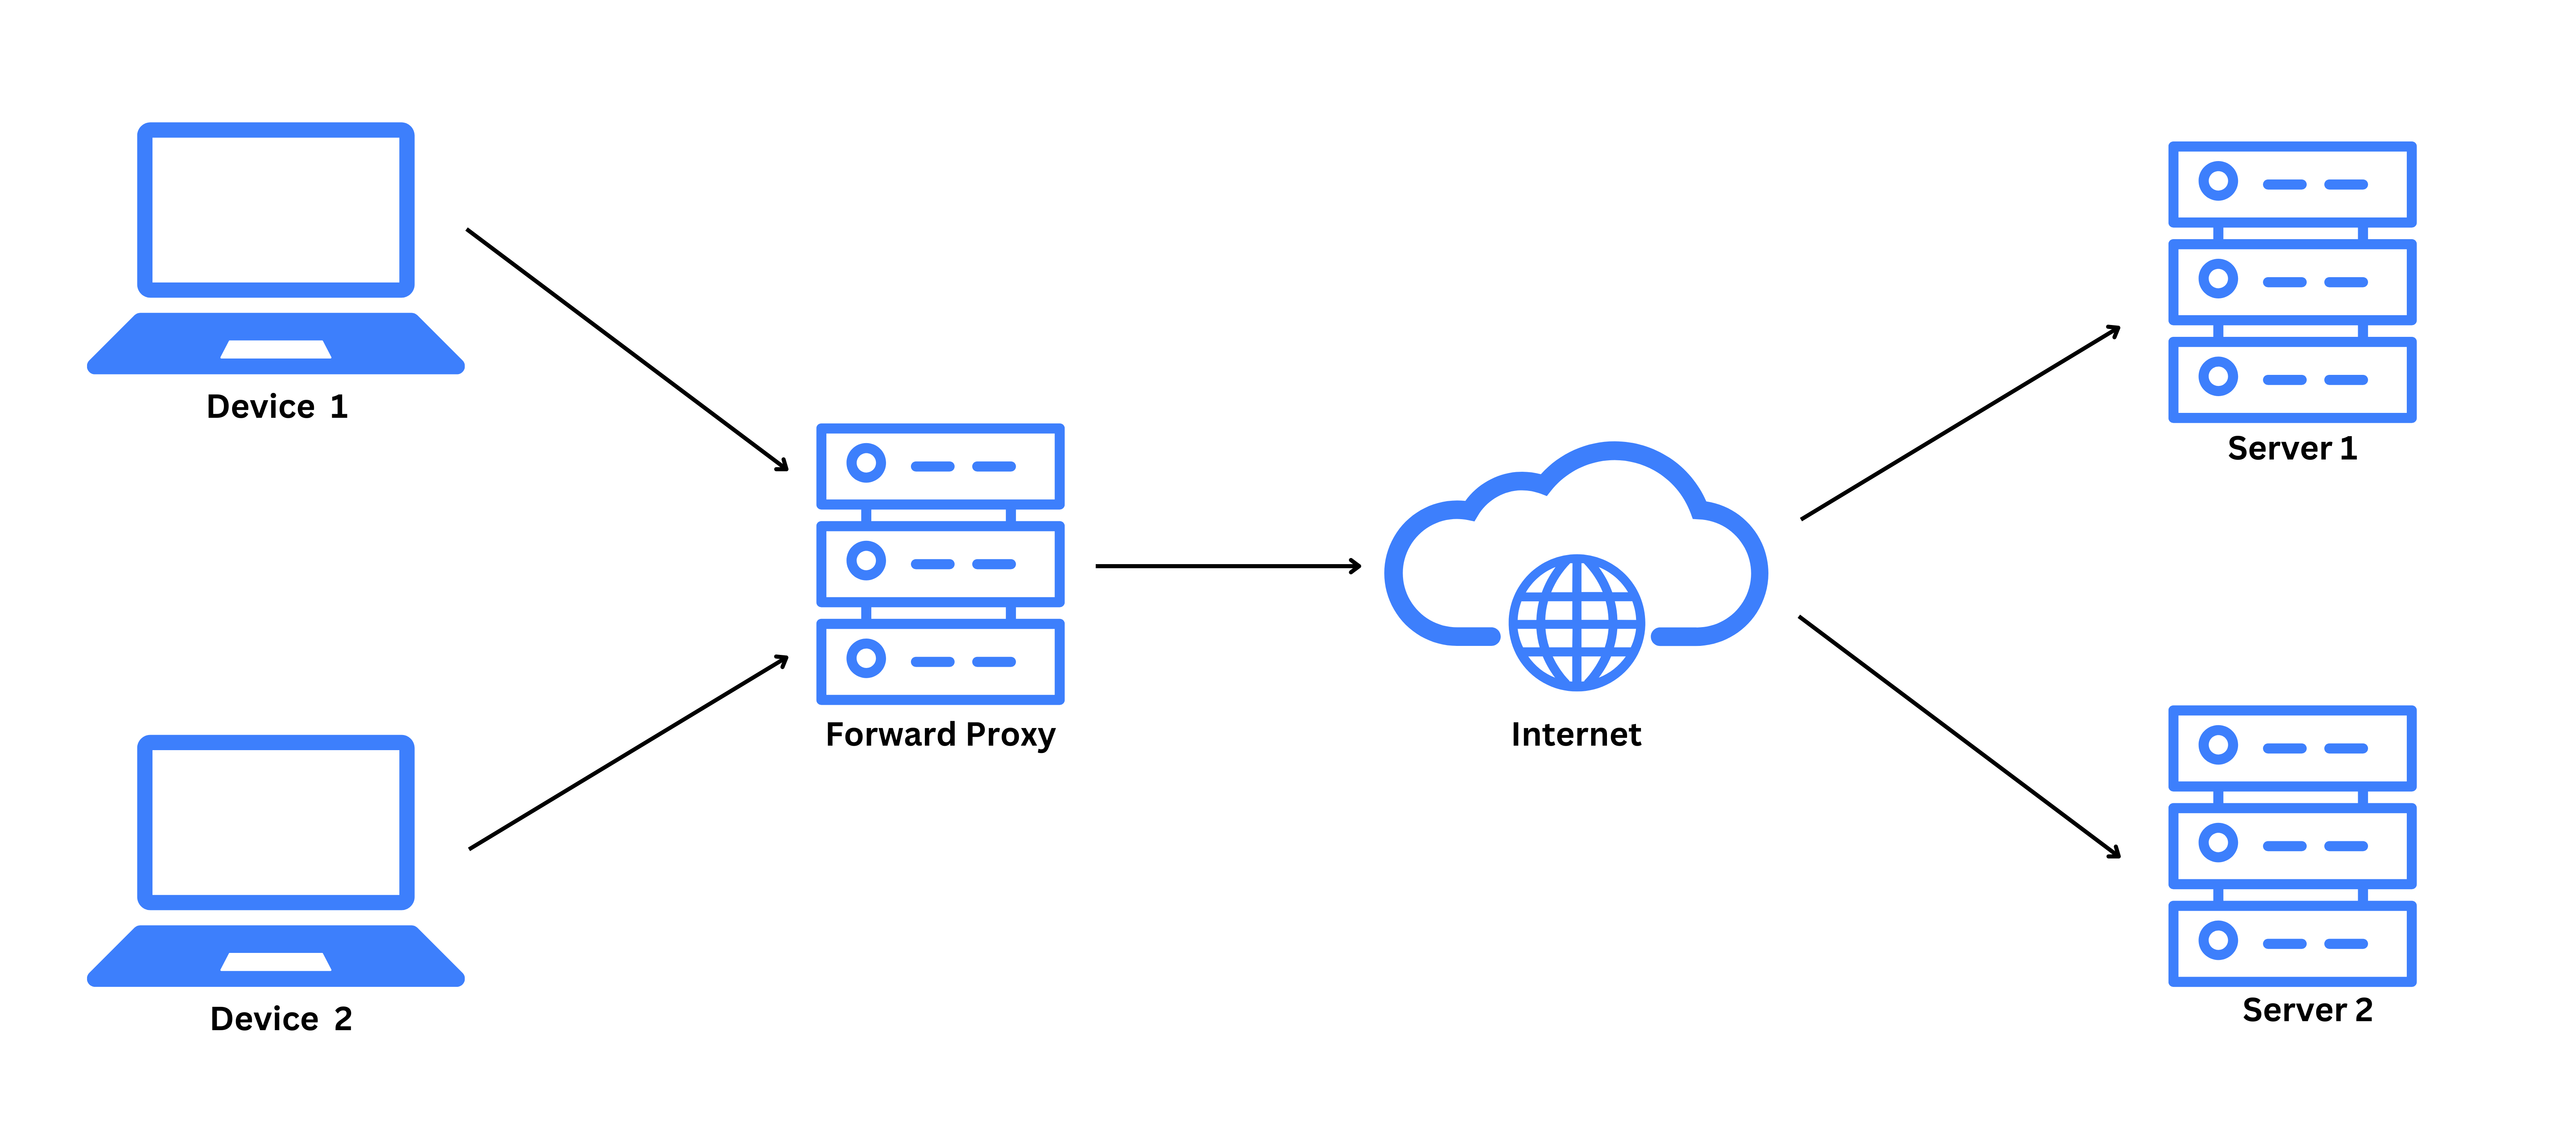
このプロキシサーバーの配置の違いにより、リバースプロキシとフォワードプロキシの間にいくつかの重要な違いが生まれます:
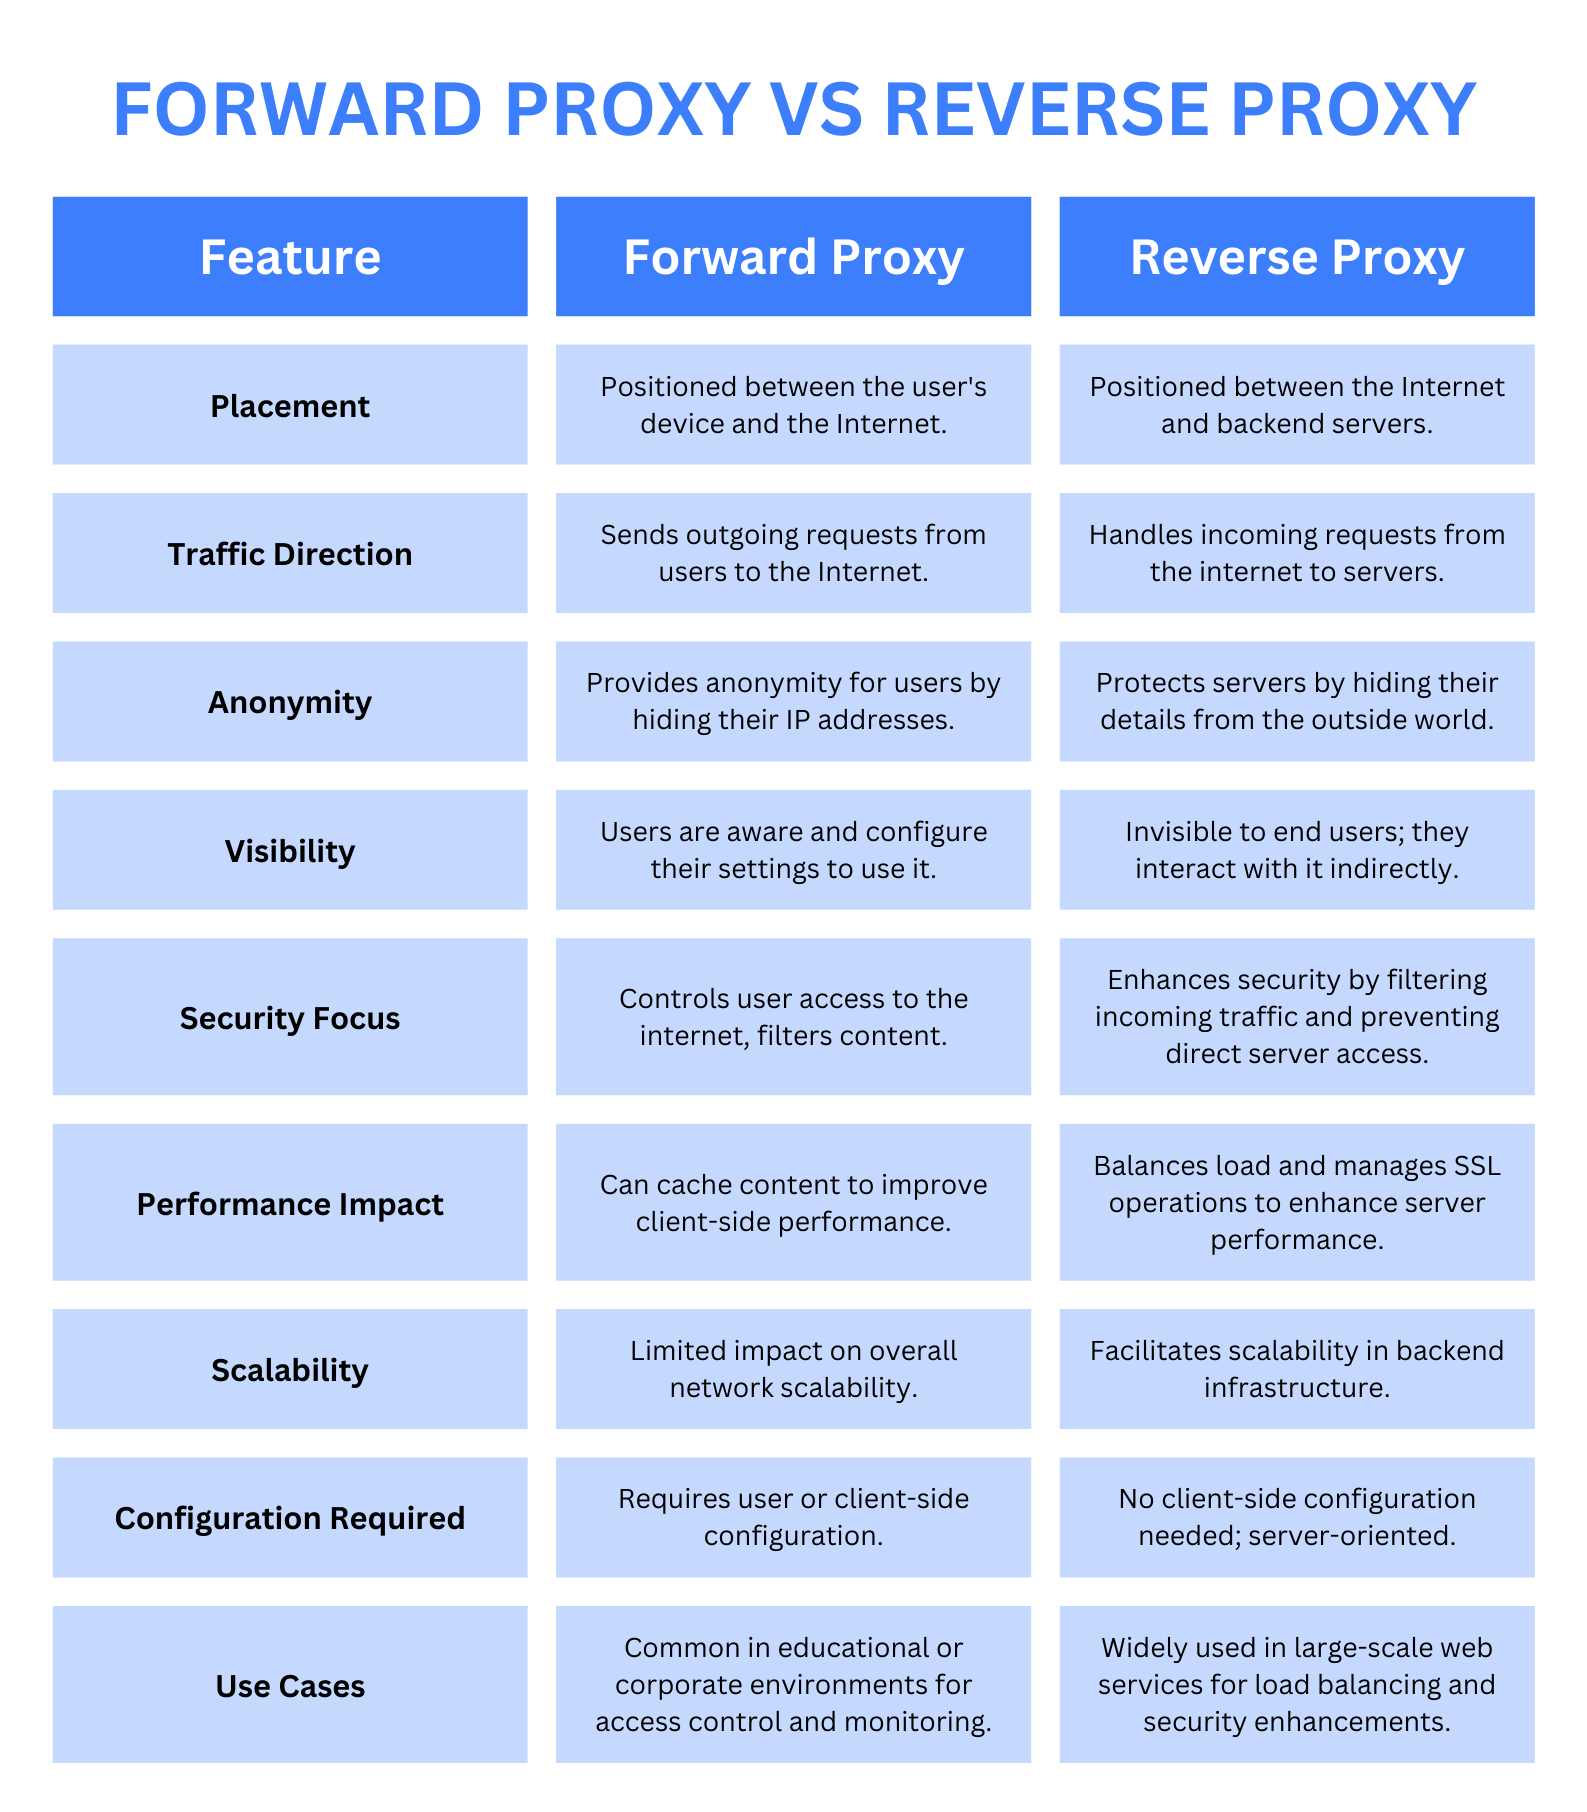
1. トラフィックの方向: フォワードプロキシはユーザーからインターネットへの送信リクエストを扱います。リバースプロキシはインターネットからサーバーへの受信リクエストを扱います。
2. 匿名性: フォワードプロキシはユーザーに匿名性を提供しますが、リバースプロキシは受信トラフィックをフィルタリングし、ロードバランシングを最適化することでサーバーを保護します。
3. 可視性: ユーザーはフォワードプロキシの存在を認識しています。ブラウザやネットワーク設定を構成して使用することができます。対照的に、リバースプロキシはエンドユーザーには見えません。ユーザーは訪問するウェブサイトを通じて間接的にそれと対話します。
上記の違いに加えて、この2つのプロキシタイプには多くの共通点があります。以下の表は、すべての類似点と相違点の概要を示しています。
リバースプロキシを使用するメリット
リバースプロキシを使用すると、セキュリティの向上、スケーラビリティ、ロードバランシング、パフォーマンスの向上など、いくつかの重要なメリットが得られます。
1. セキュリティの強化
- 外部脅威からの保護: リバースプロキシはユーザーとサーバーの間に立つ保護層であり、盾として機能します。悪意のあるリクエストが社内サーバーに到達する前にブロックすることで第一防衛線として機能し、攻撃の可能性を最小限に抑えます。
- SSL/TLS終端: 通常、サーバーはSSL/TLS終端のタスクを担っています。しかし、リバースプロキシはバックエンドサーバーの代わりに暗号化と復号化のタスクを実行でき、重要な処理のためにサーバーのリソースを解放します。以下のスニペットは、SSL(https)経由でサーバーを保護し、リバースプロキシとして機能するNginxの設定です。
server {
    listen 443 ssl;
    server_name yourdomain.com;
    ssl_certificate /path/to/your_certificate.pem;
    ssl_certificate_key /path/to/your_private_key.pem;
    location / {
        proxy_pass http://your_backend_servers;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
2. スケーラビリティ
- サーバーの柔軟性: サーバーの現在の負荷に応じて、ユーザーのリクエストを対応するサーバーに分散します。そのため、ダウンタイムなしでサーバーの追加や削除が可能です。
- メンテナンスとアップグレード: リバースプロキシを利用することで、バックエンドサーバーを順番にアップグレードまたはメンテナンスしながら、アプリケーション全体の可用性を維持できます。例えば、チケットを販売するウェブサイトを担当しており、そのサイトが24時間365日中断なく稼働する必要があるとします。リバースプロキシを通じて、サービス全体をオフラインにすることなく、バックエンドサーバーを1つずつアップグレードできます。
3. ロードバランシング
- トラフィックの分散: リバースプロキシは、受信リクエストを複数のサーバーに分散させることでパフォーマンスのボトルネックを防ぎ、1台のサーバーに過度な負荷がかからないようにします。
- ヘルスチェック: 最新のリバースプロキシは、バックエンドサーバーのヘルスチェックを実行し、ダウンしているサーバーや高負荷のサーバーからトラフィックをリダイレクトできます。例えば、Nginxでは、ヘルスチェックパラメータを含む
upstreamブロックを設定ファイルに設定できます。
upstream backend_servers {
    server server1.example.com;
    server server2.example.com;
    server server3.example.com;

    zone backend 64k;

    # Health checks
    health_check interval=5 fails=2 passes=2 uri=/health;
}

server {
    listen 80;
    location / {
        proxy_pass http://backend_servers;
    }
}
4. パフォーマンス
- コンテンツキャッシング: リバースプロキシで頻繁にリクエストされるリソースをキャッシュすることで、バックエンドサーバーへのリクエスト数を削減します。以下の例は、HTTPレスポンスコードに基づいてデータをキャッシュするようNginxを設定する方法を示しています。
proxy_cache_path /var/cache/nginx levels=1:2 keys_zone=news_cache:10m max_size=1g inactive=60m use_temp_path=off;

server {
    listen 80;
    location / {
        proxy_cache news_cache;
        proxy_pass http://backend_servers;
        proxy_set_header Host $host;
        proxy_cache_valid 200 302 10m;
        proxy_cache_valid 404 1m;
    }
}
- 圧縮: プロキシレベルでの圧縮により、ネットワーク経由で送信する必要があるデータ量を削減できます。以下のNginx設定は、HTML、CSS、JSON、JavaScript、XMLといったコンテンツタイプに対してgzip圧縮を有効にします。
server {
    listen 80;
    location / {
        proxy_pass http://backend_servers;
        proxy_set_header Host $host;
        gzip on;
        gzip_types text/plain text/css application/json application/javascript text/xml application/xml application/xml+rss text/javascript;
    }
}
リバースプロキシ使用に伴うリスクとは?
リバースプロキシの使用には多くのメリットがあります。しかし、あらゆる技術と同様に、潜在的なリスクと課題も伴います。
1. 単一障害点
適切に管理されていない場合、リバースプロキシはネットワークアーキテクチャにおける単一障害点となる可能性があります。バックエンドサーバーへのすべての受信トラフィックはリバースプロキシを通過する必要があるため、何らかの不具合があるとアプリケーション全体にアクセスできなくなる可能性があります。
解決策: 冗長なリバースプロキシインスタンスを実装し、それらの間でロードバランシングを使用することで、1つのインスタンスが故障しても可用性を確保することを検討してください。
2. セキュリティの脆弱性
リバースプロキシはサーバーセキュリティを強化しますが、リバースプロキシソフトウェアの脆弱性が悪用されると、重大なセキュリティ侵害につながる可能性があります。
解決策: リバースプロキシソフトウェアを最新のセキュリティパッチで常に更新してください。
3. トラフィック検査
リバースプロキシは、クライアントとサーバー間を通過する機密データを扱う責任があります。適切に保護されていない場合、設定ミスや攻撃によって機密データが漏洩する可能性があります。
解決策: 転送中および保存中のデータに対して強力な暗号化を確保してください。データ漏洩を防ぐために、設定とアクセス制御の定期的な監査とレビューを実施してください。
4. 設定エラー
リバースプロキシが正しく機能するには、正確な設定が必要です。設定ミスは、不適切なルーティング、脆弱性の露呈、パフォーマンスのボトルネックなどの問題につながる可能性があります。
解決策: 変更を追跡し、エラー発生時のロールバックを容易にするために、設定管理ツールとバージョン管理システムを使用してください。
5. 信頼関係
通常、リバースプロキシはユーザー認証とデータ検証のため、バックエンドサーバーと強い関係性を持ちます。この信頼関係が侵害されると、不正アクセスやデータ侵害につながる可能性があります。
解決策: グローバルロードバランサーとバックエンドサーバーの両方で強力な認証と検証のフレームワークを実装し、これらのリソースを新たな脅威から保護してください。
リバースプロキシの一般的な用途
リバースプロキシは多くの目的に使用できる汎用性の高いツールです。以下はリバースプロキシの一般的なユースケースです:
- コンテンツデリバリーネットワーク(CDN) – ユーザーに近いネットワークエッジでコンテンツをキャッシュするため。
- セキュアウェブゲートウェイ – バックエンドサーバーの身元を潜在的な攻撃者から隠すため。
- 高トラフィックのウェブサイトやアプリケーション – 受信トラフィックを複数のサーバーに分散させるため。
- ストリーミングサービス – ユーザーの帯域幅やデバイス能力に基づき、トランスコーディングや動画ストリームの品質をリアルタイムで調整するタスクを実行するため。
- eコマースプラットフォーム、金融サービス – セキュリティ脅威に対して受信トラフィックを検査するため。
- モバイルウェブサービス – モバイルデバイス向けにコンテンツを調整するため(画像やスクリプトの最適化)。
リバースプロキシはクラウドアーキテクチャの中核的な構成要素でもあります。詳しくはクラウドプロキシに関するガイドをご覧ください。
結論
リバースプロキシは、インターネットとバックエンドサーバーの間に配置されるサーバーであり、ネットワークパフォーマンス、スケーラビリティ、セキュリティを向上させます。しかし、リバースプロキシには、単一障害点の発生、設定ミスによるセキュリティの脆弱性、信頼関係の問題など、いくつかのリスクも伴う可能性があります。
これらの課題は残るものの、ロードバランシング、キャッシング、SSL終端機能により、プロキシは現代のITインフラの重要な一部となっています。そのため、開発者として、アプリケーションアーキテクチャを改善するためにさまざまな種類のプロキシサービスがどのように機能するかを理解する必要があります。どのプロバイダーを選べばよいかわからない場合は、最高のプロキシプロバイダーを比較するか、無料のプロキシサービスをお試しください!