最近のアプリケーションは、多くの分散された部分で構成される傾向があります。例えば、メッセージキュー、ストレージバケット、サーバーレス関数、サーバー、データベースなど多数あります。そのため、クライアントを通じてこれらのコンポーネントにアクセスする標準的な方法を確保することが重要です。
ここでクラウドプロキシが登場します。例えば、AWS上にデプロイされたアプリケーションの次のアーキテクチャ図を考えてみましょう:
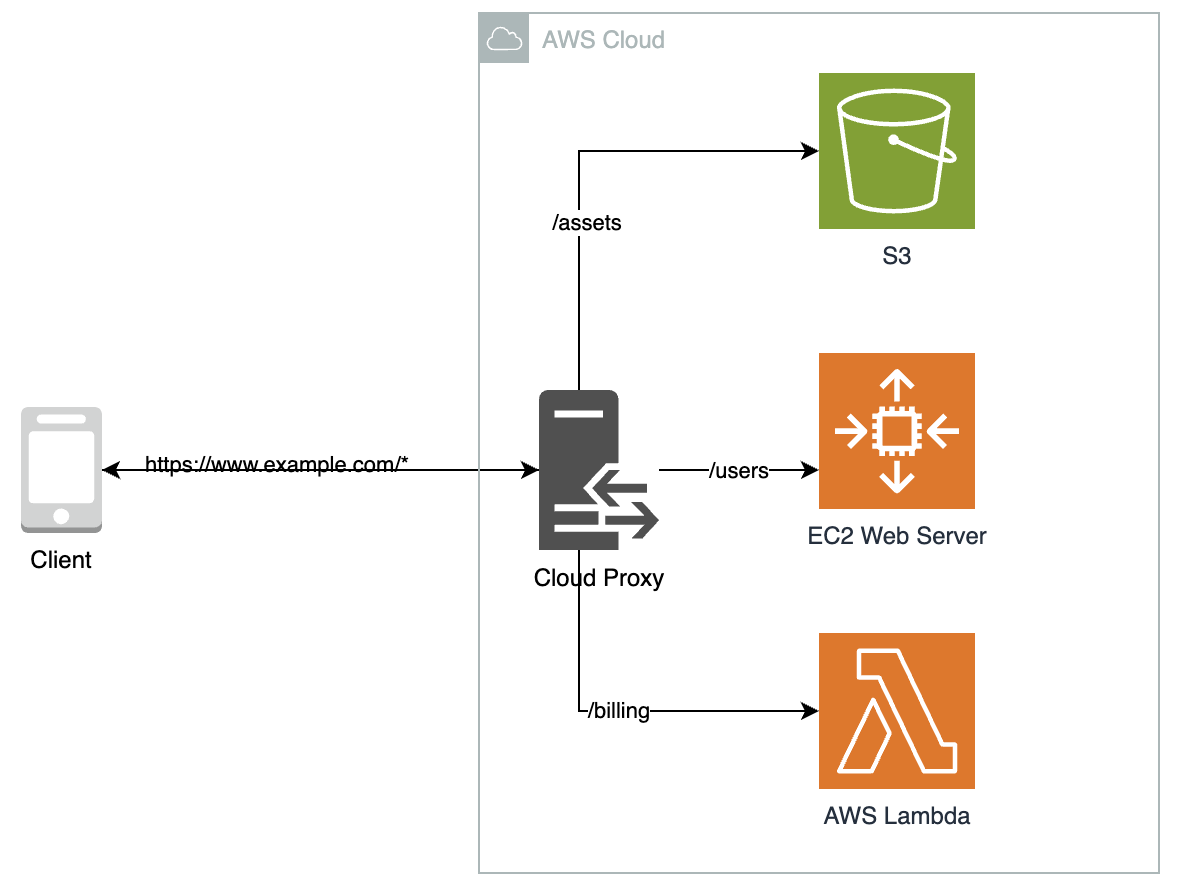
この図をよく見ると、クライアントは「クラウドプロキシ」という1つのサービスとだけ通信し、それがすべての内部通信を処理していることがわかります。
簡単に言うと、クラウドプロキシとは、クライアントをウェブサーバー、SaaSアプリケーション、またはデータセンターに接続するクラウドベースのシステムです。クライアントとサーバーのリソースの仲介役として機能し、リソースへの安全なアクセスポイントを提供します。このトピックが初めての方は、まず「プロキシサーバーとは何か」のガイドから始めてください。
クラウドプロキシが必要な理由
典型的なクラウドプロキシは次のように機能します:
- クライアントのリクエストはクラウドプロキシを経由してリソース(インターネットアドレス/サーバー)に流れます。
- リソースからの応答はプロキシを経由してクライアントに戻ります。
つまり、要するに、これはあなたのコンピュータとアクセスしようとしているリソースの間の「ミドルウェア」のように機能します。クラウドプロキシの良い例として、Amazon API Gatewayが挙げられます。例えば、次のアーキテクチャ図を見てみましょう:
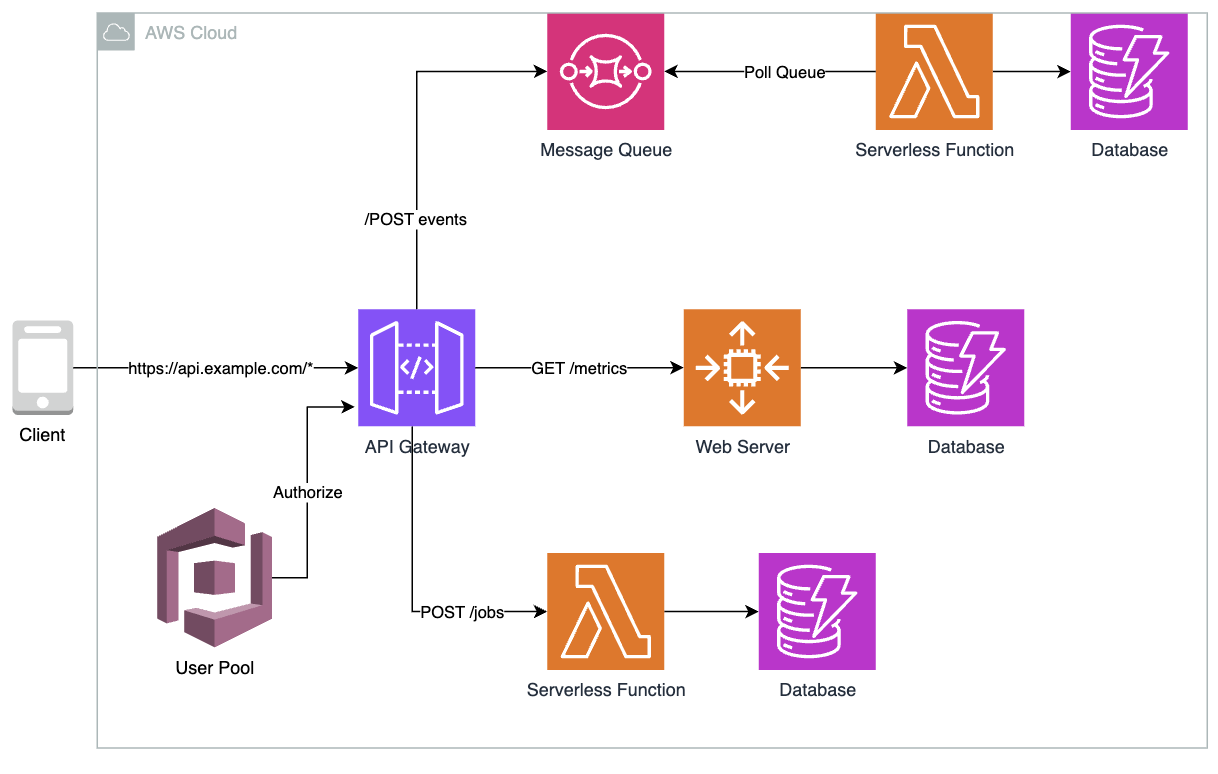
ご覧のとおり、サーバーレス関数やデータベースからメッセージキューまで、多くのリソースがクラウド上で稼働しています。ミドルウェアである「APIゲートウェイ」を導入することで、クライアントとバックエンドに存在するリソースとの間の中心的な通信ポイントを提供します。
これにより、クライアントとサーバーが直接通信することはなく、常にクラウドプロキシを介して通信することが保証されます。クライアントのリクエストはクラウドプロキシに送られ、該当するファイアウォールの指定されたポートを経由して、最終的にコンテンツサーバーに届いてから、クライアントに戻ります。
クラウドプロキシの仕組みの概要は以下のとおりです:
- クライアントがリクエストを送信し、クラウドプロキシがそれを傍受します。
- クラウドプロキシは、該当する場合、受信したリクエストをファイアウォールに転送します。
- ファイアウォールはリクエストをブロックするか、サーバーに転送します。
- サーバーはファイアウォールを経由してプロキシに応答を送信します。
- クラウドプロキシは応答をクライアントに送信します。
このプロセスは、従来のプロキシの動作と同じです。しかし、それがクラウド上で稼働している点が特徴的です。そのため、従来のオンプレミスプロキシのようにデータセンターのハードウェアに縛られることはありません。これはすべて、トラフィック量に関わらずほぼリアルタイムで行われます。
さらに、仲介役として機能することで、クラウドプロキシはセキュリティの層を追加して機密データ(個人識別情報、PCIデータ)を保護できます。この例では、サーバーに送られてくるリクエストを認可するためにユーザープールを利用し、認可されたユーザーのみがリソースと通信できるようにしていますが、保護にはファイアウォールを利用することもできます。
クラウドプロキシの種類とは?
使用事例に応じて活用できるクラウドプロキシには3種類あります。それらは以下のとおりです:
- フォワード
- リバース
- トランスペアレント
1. フォワードクラウドプロキシ
フォワードプロキシは、1つまたは複数のユーザーデバイスとインターネットとの間の仲介ミドルウェアです。クライアントに代わって動作し、リクエストを宛先にルーティングします。次に、応答を評価して、元のクライアントに転送します。
これにより、次のようなメリットが得られます:
- リクエストフィルタリング: フォワードプロキシは、事前定義されたルールに基づいて特定のサイトやコンテンツへのアクセスをブロックすることで、インターネット利用に関する企業ポリシーを適用できます。
- 匿名性とプライバシー: フォワードプロキシはクライアントのIPアドレスを自身のIPアドレスでマスクします。これにより、外部サーバーからユーザーの身元を保護し、プライバシーとセキュリティを強化します。
- キャッシング: フォワードプロキシは頻繁にアクセスされるリソースをキャッシュでき、インターネットにリクエストを送信する代わりに、キャッシュからリソースを即座に返すことができます。これにより、レイテンシーが低減し、全体的なパフォーマンスが向上します。
- セキュリティ: フォワードプロキシは、リクエストの暗号化や、受信コンテンツのマルウェアや脅威のスキャンなど、追加のセキュリティ層を提供できます。
- 制限の回避: フォワードプロキシはジオ制限の問題を克服するのに役立ち、ユーザーが自身の地域やネットワークでブロックされているコンテンツにアクセスできるようにします。
リバースクラウドプロキシ
リバースプロキシは常にウェブサーバーの前に配置され、クライアントとウェブサーバーが直接通信することを防ぎます。代わりに、すべてのクライアントリクエストはリバースプロキシに送信され、そこからサーバーにリクエストが転送されます。応答もクライアントプロキシを介してクライアントに送り返されます。
リバースクラウドプロキシを使用すると、次のような主なメリットが得られます:
- ロードバランシング: リバースプロキシは、クライアントリクエストを複数のサーバーに分散できます。これにより、負荷が均等に分散され、サーバーがボトルネックになることを防ぎ、サービスのスケーラビリティと全体的なパフォーマンスを向上させます。
- セキュリティ: リクエストがウェブサーバーに送信される前に、リバースプロキシはペイロードの検証やリクエストの認可など、追加の操作を実行して、正当なリクエストのみがサーバーに送信されるようにすることができます。
トランスペアレントクラウドプロキシ
トランスペアレントプロキシ(一般にインラインプロキシと呼ばれる)は、クライアント側での設定を必要とせずに、クライアントとインターネットの間を流れるトラフィックを傍受します。ユーザーがプロキシの存在に気づかないことから「トランスペアレント(透過的)」と名付けられており、プロキシは静かに動作を実行します。
トランスペアレントクラウドプロキシを使用することで、以下を実現できます:
- コンテンツフィルタリング: トランスペアレントプロキシは、組織やISP(インターネットサービスプロバイダー)によって、不適切または有害なウェブサイトへのアクセスをブロックするために使用されます。ウェブリクエストの内容を検査することで、コンテンツポリシーを適用できます。
- モニタリングとロギング: ネットワーク管理者がユーザーの行動を監視し、インターネット利用状況を記録し、分析のためにウェブトラフィックに関するレポートをまとめることができます。
ヒント: ご自身の使用事例を評価し、ここで紹介したクラウドプロキシのいずれかの使用を検討してください。
クラウドプロキシのメリットとは?
クラウドプロキシの使用は、組織にとって非常に有益です。主なメリットには以下が含まれます:
スケーラビリティと柔軟性
クラウドプロキシはクラウド上にデプロイされます。そのため、オンプレミスプロキシのような制約がありません。代わりに、オンデマンドのスケーラビリティなど、クラウドのメリットを活用できます。
そのため、クラウドプロキシは需要に応じて簡単にスケールアップ・ダウンでき、手動介入なしにトラフィックの急増にシームレスに対応できるため、プロキシをうまくスケールさせることができます。
さらに、プロキシはグローバルなクラウドネットワークを活用し、世界中で利用可能になるため、ユーザーが最小限の往復時間でリソースにアクセスでき、レイテンシーを低減できます。
コスト効率
クラウドプロキシを使用すれば、物理インフラに事前投資する必要がありません。そのため、ビジネスの他の部分に投資できる多額の資金を節約できます。
さらに、管理すべきプロキシインフラが存在しないため、サーバールーム、予備電源、冷却機構などを維持する必要がなくなり、組織は運用コストを大幅に削減できます。
強化されたセキュリティ
クラウドプロキシプロバイダーは、新たな脅威に対抗するために最新のセキュリティ機能でサービスを継続的に更新しており、アプリが現代のサイバー攻撃に対応できるようにしています。
さらに、クラウドプロキシは大規模にSSL/TLS暗号化トラフィックを復号・検査できます。これにより、検証済みのリクエストのみがサーバーに送信されることが保証されますが、これはリソースが限られていたオンプレミスプロキシでは実現できなかったことです。
豆知識: 多くのクラウドプロキシはゼロトラストアプローチを採用して設計されています。これは、すべてのリクエストをオープンネットワークから発信されたものとして検証することで、セキュリティを強化します。
改善されたキャッシング
クラウドプロキシは、ユーザーに近い場所(POP(拠点)ロケーション)でコンテンツをキャッシュでき、読み込み時間を短縮し、ユーザー体験を向上させます。
さらに、ジオロケーション、ジオプロキシミティ、レイテンシーベースのルーティングなどの高度なルーティング技術を使用して、往復時間を最小限に抑え、全体的なパフォーマンスを向上させることができます。
管理の簡素化
クラウドプロキシが管理を簡素化する方法には2つあります:
- 一元管理: クラウドプロキシは中央プラットフォームから管理でき、組織全体の管理とポリシー適用を簡素化します。
- 物理的なメンテナンス不要: クラウドプロキシには物理的な要素は一切ありません。すべてクラウド上で稼働しています。そのため、組織はオンサイトで何かを管理する必要がありません。
クラウドプロキシの使用事例とは?
クラウドプロキシの最良の使用事例をいくつか見てみましょう。
セキュリティ
クラウドプロキシはクライアントとサーバー(リソース)の間のミドルウェアとして機能し、クライアントとサーバーの直接的なやり取りを完全に排除します。
そのため、プロキシはセキュリティ対策を採用し、検証済みのリクエストのみがサーバーに受け入れられるようにできます。受信・送信トラフィックを検査・フィルタリングし、潜在的に悪意のあるコンテンツ、マルウェア、フィッシングの試みをブロックできます。
さらに、組織は誰がリソースへのアクセス権を得るべきかを定義する制限ルールを採用できます。
ロードバランシング
アプリケーションがサーバーのレプリカを利用している場合、スケーラビリティとパフォーマンスを向上させるために、アプリケーション内で負荷を均等に分散する必要があります。そのため、ウェブサーバーの前に配置されるリバースクラウドプロキシを活用し、クラスター間で負荷をシームレスに分散できます。
詳細については、Application Load Balancersをご覧ください。
ウェブスクレイピング
クラウドプロキシは、ウェブスクレイピングソリューションを構築する際に密接に関わります。例えば、毎日サイトをスクレイピングしていると、ボット活動を理由にそのサイトからブロックされる可能性があります。
しかし、フォワードクラウドプロキシを活用すると、あなたのIPアドレスをローテーションしたり、プロキシのIPアドレスに置き換えたりできるため、サーバーからあなたを識別できなくし、コンテンツを簡単にスクレイピングできるようになります。
そのため、現在これに取り組んでいる場合は、Bright Dataでスクレイパーを構築し、そのネイティブなクラウドプロキシを活用して制限の問題を軽減してください。
まとめ
結局のところ、アプリケーションを構築する上でクラウドプロキシとその使用方法を理解することが重要です。そうすることで、最小限の労力でサーバーリソースのパフォーマンス、信頼性、可用性、スケーラビリティ、セキュリティを大幅に向上させることができます。
高品質なプロキシサービスをお探しですか?今すぐ始めましょう!